KI-agenter verifiserer sikkerhetsegenskaper i Signals krypteringskode
Google DeepMind har brukt KI-agenter og Lean til å kontrollere sentrale sikkerhetsegenskaper helt ned på maskinkodenivå. Beviset gjelder avgrensede deler av Signal-protokollen.
·4 min lesing
Konseptillustrasjon av matematisk kontroll av krypteringsprogramvare. Ikke et faktisk bevisdiagram, skjermbilde eller dokumentasjon av en fullstendig sikker mobilapp.Illustrasjon generert med OpenAI for Progress Radar
Forskere ved Google DeepMind har brukt KI-agenter til å lage maskinkontrollerte matematiske bevis for sentrale sikkerhetsegenskaper i programkoden bak Signal-protokollen. Arbeidet, presentert 10. november 2026, går lenger enn å undersøke en abstrakt beskrivelse av krypteringen: Bevisene knyttes til kompilert maskinkode fra en eksisterende programvareimplementasjon.
Systemet heter AlphaProof Code. Forskerne rapporterer rundt 6,5 millioner linjer med beviskode i Lean og en gjennomføringstid på fire uker. Resultatet er et betydelig fremskritt for formell programvarekontroll, men betyr ikke at hele Signal-appen er bevist umulig å hacke.
Fra sikkerhetskrav til faktisk maskinkode
Ved formell verifikasjon beskriver man først nøyaktig hvilke egenskaper et program skal ha. Deretter brukes matematiske slutninger til å bevise at programmet oppfyller kravene under bestemte forutsetninger. I dette arbeidet hjalp KI til med å formulere spesifikasjonene, mens mennesker gjennomgikk og godkjente dem. Andre KI-agenter skrev bevisene, som ble kontrollert av Leans beviskjerne.
Forskerne undersøkte libsignal versjon 0.105.4 og den tilhørende etterkvantebaserte ratchet-komponenten. De analyserte PQXDH-nøkkelutvekslingen og Triple Ratchet for samtaler mellom to personer. Uendret Rust-kode ble koblet til et lite testprogram og kompilert for AArch64 Linux. Det er denne konkrete maskinkoden, ikke alle utgaver av Signal på alle enheter, bevisene gjelder.
Hva er faktisk bevist?
Den tekniske rapporten beskriver bevis for blant annet meldingskonfidensialitet, autentisering, beskyttelse av tidligere meldinger etter nøkkellekkasje og gjenopprettet sikkerhet etter et midlertidig kompromittert system. Forskerne undersøkte også bestemte egenskaper ved den etterkvantebaserte nøkkelutvekslingen. Ulike deler av analysen bruker ulike angripermodeller og kryptografiske forutsetninger; dette er ikke én ubetinget garanti mot alle angrep.
For å kontrollere at metoden kunne avdekke reelle feil, la forskerne inn to tidligere rettede sårbarheter i isolerte versjoner av koden. I begge tilfeller viste maskinkontrollerte bevis at den endrede koden brøt de undersøkte sikkerhetsegenskapene. Teamet fant ingen nye sårbarheter i delene som ble analysert.
Sterkere dokumentasjon, men ikke total sikkerhet
Bevisene bygger på rundt 26 000 linjer med betrodde spesifikasjoner og modeller, inkludert antakelser om underliggende kryptografiske operasjoner og programmiljøet. Disse forutsetningene må være riktige for at konklusjonene skal gjelde. Gruppechatter, hele mobilappen, operativsystemet og andre mulige angrepsflater inngår ikke i en fullstendig verifikasjon. Forskerne har offentliggjort rapporten og Lean-materialet slik at andre kan undersøke arbeidet.
AlphaProof Code viser hvordan KI kan gjøre svært omfattende formell verifikasjon mer gjennomførbar, med menneskelig kontroll over hva som faktisk bevises. Det gjenstår å undersøke hvor godt metoden skalerer til andre store systemer, og hva slik verifikasjon vil koste. For brukerne er den riktige konklusjonen økt dokumentasjon for bestemte sikkerhetsegenskaper, ikke en garanti om at Signal eller enhver telefon er usårbar.
MIT-forskere har utviklet en KI-assistent som foreslår hvilke deler av en algoritmisk utformet konstruksjon en ingeniør kan justere. I en demonstrasjon økte den beregnede knekklasten med 39 prosent, men systemet er ennå ikke prøvd i en bred studie med menneskelige designere.
Forskere ved MIT og UBC har utviklet en felles KI-arkitektur for simulering av blant annet stoff, sand, væsker og molekyler. Metoden er lovende, men er ikke én ferdig modell som behersker all fysikk.
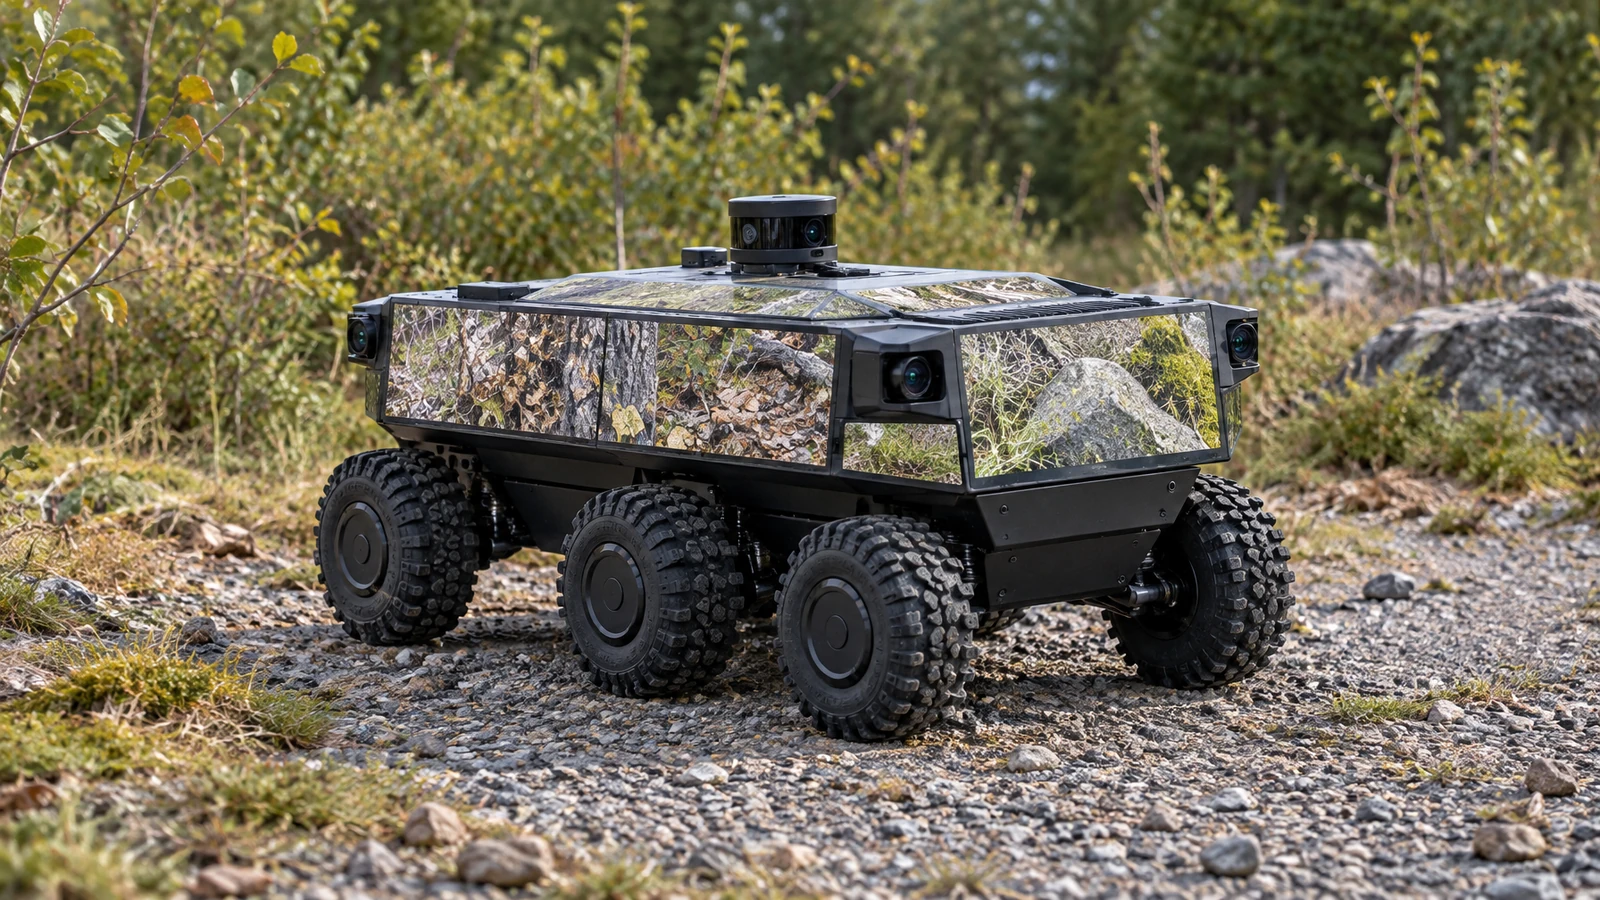
CephCam bruker kameraer, adaptiv mønstergenerering og OLED-skjermer til å tilpasse kamuflasje til omgivelsene. I kontrollerte tester ble modellkjøretøyet vanskeligere å oppdage både for mennesker og flere KI-baserte objektdetektorer.